Пришло время поговорить про вирусы, но не про те, о которых мы слышим последние месяцы. Сейчас идет параллельная «эпидемия», которая существует в виртуальном пространстве, и начала развиваться она из-за того, что все или почти все (по оценкам экспертов, около 3 млрд человек) в какой-то момент стали работать удаленно. И это почти половина населения Земли. В связи с этим у компаний появилось множество вопросов не только в сфере производительности труда, но и в сфере обеспечения безопасности работы.
Когда сотрудники работают из дома, они выходят из-под уютного защищенного крыла своей компании, что порой приводит к самым печальным последствиям.
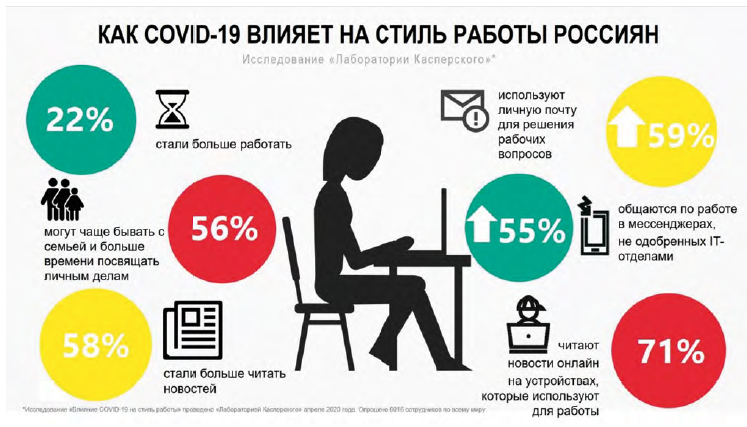
Недавно «Лаборатория Касперского» провела опрос, который показал, что люди на удаленке стали работать больше, но также и больше рисковать. Границы между личным и рабочим стерлись не только в отношении трудовых часов, но и в плане того, как мы используем девайсы. Больше 50% сотрудников используют личную почту не только для решения рабочих вопросов, а мессенджеры, облачные хранилища и сервисы совместной работы, которые не одобрены отделом информационной безопасности, наоборот, для рабочих целей. При этом почти половина компаний, которые разрешают сотрудникам работать с личных устройств дома, не имеют никакой политики по их использованию.
Исследование показало, что только 53% сотрудников используют VPN при работе на компьютере из дома. Остальные работают через «дырявые» WiFi, пренебрегая проверенной технологией. Это все равно что распечатывать конфиденциальные документы и разбрасывать их с балкона. Наш опрос показал, что большинство сотрудников вообще не проходили никакого обучения в области обеспечения информационной безопасности перед тем, как выйти на удаленку.
В ходе исследования также выяснилось, что половина сотрудников смотрят контент для взрослых и работают на одних и тех же устройствах. То, как это влияет на производительность, вопрос открытый, а вот как это сказывается на информационной безопасности, вопрос вполне конкретный. Как правило, такого рода сайты в качестве «полезной нагрузки» имеют вредоносное программное обеспечение, которое заражает девайсы, и это шанс для злоумышленника, желающего получить доступ к корпоративным данным.
В период пандемии появились вредоносное ПО и мошеннические схемы, которые эксплуатируют тему COVID. Один из таких примеров — трекер, который якобы позволяет отслеживать состояние развития коронавируса у вас в районе, но на самом деле, скачивая это приложение, вы получаете программу-вымогатель, которая блокирует доступ к вашему телефону и просит выкуп. Еще один пример — фальшивые письма от официальных организаций, где были ссылки, переходя по которым, нужно было ввести логин и пароль от Outlook, а вводя их, сотрудники предоставляли свой аккаунт злоумышленникам.
Это совсем небольшой перечень тех угроз, с которыми пользователи могли столкнуться, перейдя на удаленку. Поэтому все мы должны иметь определенный набор знаний и навыков работы с девайсами в новых условиях.
Когда мы говорим о защите домашних Wi-Fi-сетей, необходимо удостовериться, что используется зашифрованное по стандарту WPA2 соединение, что на роутере установлен не тот пароль, который был задан по умолчанию, и он сложный, что для наиболее важных ресурсов используется двухфакторная аутентификация, то есть можно использовать не только пароль, а пароль и СМС. И настроить это можно без приглашения специалистов. Например, в Google есть возможность, которая позволяет настроить такую двухфакторную идентификацию, например при установке соцсетей.
Необходимо создать разделение учетных записей. Учетная запись для домашних и рабочих дел должна быть разная и защищена надежным паролем. Для сотрудников, которые используют свои личные девайсы для работы, можно использовать виртуальные машины. Виртуальная машина — это аппаратная эмуляция компьютера, на которую можно устанавливать программное обеспечение, операционные системы. Если ваша операционная система, установленная на виртуальной машине, будет заражена, то заразится не ваша настоящая машина, а виртуальная. И вот здесь важно не только сказать сотрудникам, как это сделать, но еще и показать.
Не стоит пренебрегать регулярным обновлением программного обеспечения, созданием обязательных резервных копий, обновлением браузеров для работы, размещением любой служебной информации только на корпоративных ресурсах.
Важно, чтобы ваш IT-отдел или сотрудник, отвечающий за эту сферу, был готов обеспечить эти меры, а коллеги понимали, зачем нужна каждая из вышеперечисленных мер, и могли следовать всем правилам.